
 Bezpłatna
 Logowanie
 Logowanie
Pomagamy
wybrać technologię, która pasuje do Twojej organizacji, nie do prowizji dostawcy.
Od 2004 roku oferujemy Suwerenny Dział IT, czyli coś znacznie więcej niż tylko
Outsourcing IT.
Poznaj 3 atuty naszego
Suwerennego Działu IT.
Stabilność i bezpieczeństwo
Realnie przygotowujemy organizację do wymagań NIS2 i audytów ISO 27001 czy TISAX, a nie tylko deklarujemy bezpieczeństwo.
Oszczędność czasu
Koncentracja na działalności biznesowej. Przejmujemy zarządzanie obszarem IT z jasnym podziałem obowiązków i odpowiedzialności.
Redukcja kosztów
Brak inwestycji w budowanie personelu działu IT. Przeznacz środki bezpośrednio na realizację projektów informatycznych.
Suwerenny Dział IT
Nie przyjmujemy pojedynczych zleceń i nie rozliczamy się za godziny. Przejmujemy za to odpowiedzialność za wybrany obszar lub tworzymy Twój Dział IT. Przygotowujemy do NIS2 i oferujemy dostęp do wirtualnego CISO. Dbamy o ciągłość działania i zapewniamy realne wsparcie, za którym stoi
Konkretny Człowiek.
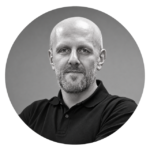
Tomasz Badura
CEO & Founder
Zapraszam na bezpłatną konsultację.
Od ponad 20 lat budujemy działy IT.
To, co dla Ciebie może być ryzykiem,
dla nas jest sprawdzonym procesem.
Nasze 4 filary
Wirtualny CISO w Suwerennym Dziale IT
Nie każda firma potrzebuje etatu CISO, każda potrzebuje kogoś, kto bierze za to odpowiedzialność. Nasz wirtualny CISO zarządza polityką bezpieczeństwa, analizuje ryzyko i reprezentuje Twoją firmę podczas audytów.
Infrastruktura i systemy IT
Wybór platformy zależy od środowiska i zadań, nie od naszych preferencji. Administrujemy oboma systemami z pełną odpowiedzialnością, często pracującymi równolegle w jednej infrastrukturze.
Bezpieczeństwo środowiska IT
Zabezpieczenie dostępu i automatyczne kopie zapasowe we własnym lokalnym Data Center, z szybkim dostępem zapasowym w razie awarii. W ostateczności masz też fizyczny dostęp do danych na miejscu.
Integracje systemów i aplikacji
Łączymy istniejące systemy zamiast wymieniać je od zera, więc rozwój IT w Twojej firmie to ewolucja, nie rewolucja. Unifikacja dostępu i integracja usług upraszczają pracę i wychodzą taniej niż wdrożenie nowych systemów.
Dbamy o zgodność
z NIS2, ISO 27001 i TISAX
NIS2
Inwentaryzacja systemów, analiza ryzyka, wdrożenie zabezpieczeń technicznych i proceduralnych, centralne logowanie i kontrola dostępu wraz z dokumentacją.
ISO 27001
Wsparcie przy audycie certyfikującym i nadzorczym, przygotowanie polityk bezpieczeństwa, obecność naszego inżyniera podczas rozmów z audytorem.
TISAX
Przygotowanie środowiska IT dla branży pod wymagania VDA ISA, w tym kontrola dostępów i ciągłość działania wymagana w branży automotive.
NIS2 wymaga dziś od coraz większej liczby firm i instytucji wykazania konkretnych zabezpieczeń technicznych i organizacyjnych, nie samej deklaracji zgodności. W ramach Suwerennego Działu IT przygotowujemy dokumentację, wdrażamy wymagane kontrole i towarzyszymy Ci podczas audytu, zamiast zostawiać Cię samego z listą zaleceń po jego zakończeniu.
Zaufali nam

Najczęściej zadawane pytania
Zwykły outsourcing IT często oznacza pojedyncze zlecenia rozliczane za godziny pracy. Suwerenny Dział IT działa inaczej: przejmujemy odpowiedzialność za wybrany obszar Twojego środowiska albo budujemy dla Ciebie kompletny dział IT, z jasnym podziałem obowiązków i konkretnym człowiekiem po stronie odpowiedzialności, nie anonimowym zespołem rozliczającym zlecenia.
Nie. Nie przyjmujemy pojedynczych zleceń i nie rozliczamy się za godziny. Model współpracy opiera się na przejęciu odpowiedzialności za obszar lub cały dział IT. Daje to przewidywalny koszt i pozwala uniknąć sytuacji, w której rachunek rośnie wraz z liczbą zgłoszeń.
Jedno i drugie, zależnie od potrzeb. Możemy przejąć odpowiedzialność za konkretny obszar środowiska, na przykład bezpieczeństwo, infrastrukturę czy pocztę, albo zbudować dla Ciebie od podstaw kompletny dział IT. Zakres ustalamy na podstawie rozmowy o Twojej organizacji, nie z gotowego cennika pakietów.
Nie każda firma potrzebuje etatu CISO, każda potrzebuje kogoś, kto weźmie odpowiedzialność za bezpieczeństwo. Nasz wirtualny CISO zarządza polityką bezpieczeństwa, analizuje ryzyko i reprezentuje Twoją firmę podczas audytów, zamiast zostawiać Cię samego z listą rekomendacji po ich zakończeniu.
Wybór platformy zależy od Twojego środowiska i zadań, nie od naszych preferencji sprzedażowych. Administrujemy różnymi systemami z pełną odpowiedzialnością, często działającymi równolegle w jednej infrastrukturze.
Z zasady nie. Łączymy istniejące systemy zamiast wymieniać je od zera, więc rozwój IT w Twojej firmie wygląda jak ewolucja, nie rewolucja. Integracja i ujednolicenie dostępu zwykle wychodzi taniej i szybciej niż wdrożenie nowych systemów od podstaw.
Zabezpieczamy dostęp do środowiska i wykonujemy automatyczne kopie zapasowe we własnym, lokalnym Data Center, z szybkim dostępem zapasowym na wypadek awarii. W razie potrzeby masz też fizyczny dostęp do danych na miejscu, nie tylko deklarację, że gdzieś są bezpieczne.
Tak, i traktujemy to jako realne przygotowanie, nie deklarację zgodności. Obejmuje to inwentaryzację systemów, analizę ryzyka, wdrożenie zabezpieczeń technicznych i proceduralnych, centralne logowanie i kontrolę dostępu wraz z dokumentacją potrzebną podczas audytu.
Tak. Wspieramy przygotowanie polityk bezpieczeństwa i sam proces certyfikacji, a nasz inżynier jest obecny podczas rozmów z audytorem, zamiast zostawiać Cię samego z listą zaleceń.
Tak. Przygotowujemy środowisko IT pod wymagania VDA ISA, w tym kontrolę dostępów i ciągłość działania wymaganą w branży motoryzacyjnej.
Od 2004 roku pracujemy zarówno z firmami prywatnymi, jak i instytucjami publicznymi: szpitalami, urzędami i organizacjami z sektorów regulowanych, gdzie bezpieczeństwo i zgodność mają realne, nie tylko marketingowe znaczenie.
Zaczynamy od bezpłatnej konsultacji, podczas której rozmawiamy o Twoim obecnym środowisku, realnych ryzykach i wyzwaniach. Na tej podstawie proponujemy zakres współpracy dopasowany do Twojej organizacji, a nie gotowy pakiet z cennika.
Szukasz działu IT, który bierze pełną odpowiedzialność, a nie tylko realizuje zlecenia?
Jasny podział kompetencji i odpowiedzialności od pierwszego dnia współpracy. Porozmawiajmy o problemach i wyzwaniach, z którymi się dziś mierzysz.